Melding over phishingcampagne gericht op Hostico
Het merk Hostico is het doelwit van een grootschalige phishingcampagne. Leer hoe u frauduleuze berichten kunt identificeren en welke beschermingsmaatregelen wij u aanbevelen.
In de afgelopen twee dagen is het merk Hostico het doelwit geworden van een grootschalige phishingcampagne, waarbij frauduleuze e-mailberichten worden verspreid die de identiteit van ons bedrijf ongeautoriseerd gebruiken. Het doel van deze berichten is om de ontvangers te misleiden en hen te bewegen om kwaadaardige webpagina's te bezoeken, waar hun persoonlijke gegevens, inloginformatie of bankgegevens kunnen worden gecompromitteerd.
De eerste meldingen werden op zaterdag 10 oktober 2026 omstreeks 13:00 uur ontvangen, toen verschillende ontvangers ons op de hoogte brachten van de aanwezigheid van verdachte e-mails, die werden gepresenteerd als officiële communicatie van Hostico. Gedurende de zondag 11 oktober 2026, nam de frauduleuze activiteit aanzienlijk toe, met herhaalde golven van berichten die werden verzonden naar houders van .ro-domeinen.
Welke maatregelen heb ik tot nu toe genomen?
Onmiddellijk na het ontvangen van de eerste meldingen, zijn we begonnen met de nodige stappen om gebruikers te informeren en de impact van deze campagne te beperken.
In een eerste fase hebben we waarschuwingen gepubliceerd in de sectie notificaties van de website Hostico, evenals op onze officiële social media-kanalen, om de aandacht te vestigen op de frauduleuze berichten die in omloop zijn.
In parallel, notifications of abuse were sent to the entities responsible for managing the domains involved in the attack. These reports targeted both the domain associated with the addresses used to send the messages and the domain used to redirect recipients to the malicious pages.
Gelet de de intensivering van de campagne op zondag 11 oktober 2026, hebben we besloten de informatiemaatregelen uit te breiden. Er is dus een kennisgeving verstuurd via de nieuwsbrief naar alle klanten van Hostico, en deze informatie is ook op onze blog gepubliceerd, zodat deze kan worden geraadpleegd door iedereen die een dergelijk bericht ontvangt.
Hoe kunnen frauduleuze berichten worden geïdentificeerd?
De aanvallers proberen de indruk te wekken dat de berichten van Hostico afkomstig zijn, door de naam van het bedrijf en elementen te gebruiken die een legitieme communicatie kunnen suggereren. Dergelijke pogingen kunnen problemen met diensten, domeinen, facturen of de beveiliging van het account inroepen, om de ontvangers te dwingen te handelen zonder de authenticiteit van het verzoek te controleren.
Een belangrijk element is de links die zijn opgenomen in deze berichten. Deze leiden gebruikers naar websites die legitieme pagina's nabootsen, met als doel de ingevoerde informatie te verzamelen, inclusief wachtwoorden of bankkaartgegevens.
Om deze pogingen tot fraude te identificeren, presenteren we hieronder een voorbeeld van een bericht dat is verzonden in het kader van de huidige campagne. Dit illustreert hoe aanvallers proberen de identiteit van Hostico te gebruiken om geloofwaardigheid aan de verzoeken te geven en om de ontvangers te verleiden externe links te bezoeken.
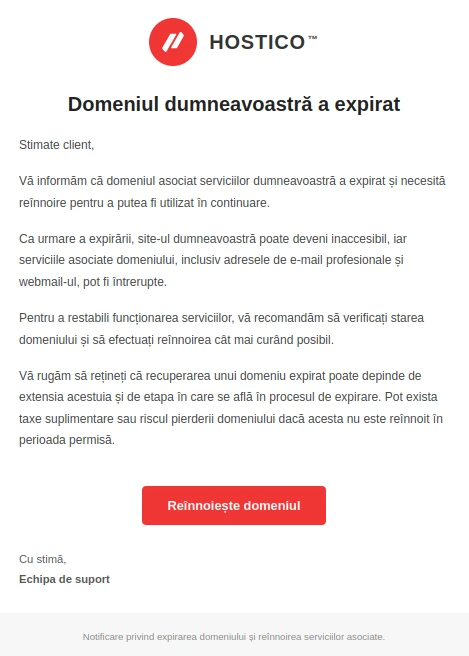
Wij vermelden dat het gepresenteerde voorbeeld niet noodzakelijk de enige variant van de berichten in omloop vertegenwoordigt, maar de variant die op dat moment is geïdentificeerd. De inhoud, de adressen van de afzenders en de gebruikte links kunnen gedurende de campagne worden gewijzigd, daarom raden we aan niet alleen op de gelijkenis met het geïllustreerde bericht te vertrouwen.
Tot nu zijn de volgende adressen geïdentificeerd in de verspreiding van frauduleuze berichten:
- support@sin1.singularitymfg.com
- support@haysoft.com.br
Belangrijk: De twee e-mailadressen zijn niet per se de enige die gebruikt worden. Aanvallers kunnen ook andere e-mailadressen of domeinen gebruiken om de campagne voort te zetten. Om deze reden raden we aan om elk verdachte bericht te verifiëren, ongeacht het weergegeven adres of de naam van de afzender.
Wij wijzen erop dat deze berichten niet door Hostico zijn verzonden en geen officiële mededelingen van ons bedrijf vertegenwoordigen.
Hoe controleert u of een bericht van Hostico afkomstig is?
De officiële communicatie met betrekking tot de gecontracteerde diensten wordt verzonden naar de e-mailadressen die zijn gekoppeld aan de klantaccounts of geautoriseerde subcontacten. Onder de officiële adressen die door Hostico worden gebruikt, vallen:
- office@hostico.com | office@hostico.com
- commercial@hostico.com | commercial@hostico.com
- help@hostico.com | tehnic@hostico.com
De verificatie van het afzendadres is een eerste stap, maar het mag niet de enige criterium zijn dat in overweging wordt genomen, omdat sommige frauduleuze berichten zelfs de informatie die in het afzendveld wordt weergegeven kunnen vervalsen.
In het geval dat u een bericht ontvangt dat vraagt om een betaling, het bijwerken van uw inloggegevens of het bevestigen van persoonlijke informatie, raden wij u aan om direct de website hostico.ro te bezoeken door het adres handmatig in de browser in te voeren, zonder de links in het verdachte bericht te gebruiken.
Facturen en de betalingsstatus kunnen worden gecontroleerd in het klantgedeelte van Hostico, in de sectie Financieel. Elke betalingsoperatie moet uitsluitend worden uitgevoerd via de officiële kanalen en de betalingsverwerker die door Hostico wordt gebruikt.
Wat moet u doen als u een verdachte link hebt geopend?
Als u een van deze berichten heeft ontvangen, betekent de eenvoudige ontvangst van de e-mail niet dat uw informatie is gecompromitteerd. Het is echter belangrijk om de links niet te openen en geen gegevens te verstrekken via de aangegeven pagina's.
In de situatie dat u alreeds een frauduleuze link heeft geopend of informatie heeft ingevoerd op een verdachte pagina, raden we u aan de volgende stappen te nemen, afhankelijk van de vrijgegeven gegevens:
- Wijzig het wachtwoord van uw Hostico-account. Als u uw inloggegevens op een verdachte pagina hebt ingevoerd, neem dan onmiddellijk de stappen om het wachtwoord van uw klantaccount te resetten. Als hetzelfde wachtwoord ook voor andere diensten wordt gebruikt, wijzig het dan ook daar.
- Schakel twee-factor-authenticatie (2FA) in. Deze functionaliteit biedt een extra beveiligingsniveau tegen ongeautoriseerde toegang. U kunt de documentatie over het inschakelen van twee-factor-authenticatie raadplegen.
- Neem onmiddellijk contact op met de bank die de kaart heeft uitgegeven. Als u bankgegevens of informatie over de kaart heeft verstrekt, vraag dan om de situatie te evalueren en, indien nodig, de kaart te blokkeren of te vervangen om ongeautoriseerde transacties te voorkomen.
- Controleer de activiteit van de accounts. Houd ongebruikelijke aanmeldingen, ongewenste wijzigingen en transacties die u niet herkent in de gaten.
- Controleer de beveiliging van het apparaat. Als u bestanden heeft gedownload of uitgevoerd vanuit verdachte berichten, voer dan een scan uit met een bijgewerkte beveiligingsoplossing.
Phishingcampagnes kunnen zich snel ontwikkelen, zowel door het veranderen van verzendadressen als door het gebruik van nieuwe domeinen of varianten van berichten. Daarom garandeert het identificeren van een frauduleus adres niet dat latere pogingen dezelfde bron zullen gebruiken.
Wij moedigen u aan om voorzichtig om te gaan met enige ongevraagde communicatie die u vraagt om dringend een betaling te doen, uzelf te verifiëren of vertrouwelijke informatie te verstrekken. In het geval van onduidelijkheden is directe verificatie via de officiële kanalen altijd te verkiezen boven het openen van een link in een verdachte boodschap.
Voor vragen, het controleren van de authenticiteit van berichten of het rapporteren van phishingpogingen die de identiteit van Hostico gebruiken, kunt u contact met ons opnemen via office@hostico.com of via de officiële contactpagina.
Wij bedanken iedereen die ons op deze pogingen heeft gewezen. De verstrekte informatie heeft ons in staat gesteld om te reageren vanaf de eerste geïdentificeerde berichten en om binnen korte tijd zoveel mogelijk gebruikers te informeren.

